まんだらけ不正アクセスの真相と被害実態|流出リスクと自衛策を徹底解説
ホビー・カルチャー系EC大手の「まんだらけ」において確認された不正アクセスおよび不正ログイン事案は、コレクターや通販利用者を中心に大きな波紋を広げました。希少価値の高いヴィンテージ玩具や同人誌、オークション出品物を扱うプラットフォームであるだけに、「自身のアカウントが乗っ取られていないか」「登録した個人情報や決済データは安全なのか」と不安を募らせるユーザーが相次いでいます。
サイバー攻撃の手口が巧妙化する中、今回の事態がどのように発生し、どこまでの情報が危険に晒されたのか。公式アナウンスやセキュリティ専門家の分析、現場利用者のリアルな声を交えながら、客観的事実に基づきその全貌を解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:原因の多くは他社サービスから流出したID・パスワードを悪用するリスト型攻撃(クレデンシャルスタッフィング)による不正ログイン。
- 要点2:カード番号自体は決済代行会社側でトークン化管理されているものの、登録住所・氏名・注文履歴の閲覧リスクやポイント不正利用の懸念が存在。
- 要点3:被害を最小限に防ぐため、推測されにくい独自パスワードへの即時変更と他社サービスとの使い回し遮断が不可欠。
【真相解明】まんだらけ不正アクセスの経緯と公式発表に見る被害状況
今回のトラブルにおいて中核となったのは、外部の悪意ある第三者が機械的な試行を繰り返して会員ページへ侵入を試みるサイバー攻撃でした。まんだらけ公式発表の開示資料および調査報告によると、サーバー本体のデータベースが直接破壊・奪取された痕跡というよりは、外部で事前に不正取得されたアカウント情報を機械的に照合するリスト型攻撃の手法が強く疑われています。
調査の進展に伴い、一部のアカウントで会員専用ページへの不正ログインが成立していた事実が判明しました。管理システム側で不審な大量アクセスと連続ログイン試行を検知し、該当IPアドレスの遮断や対象アカウントの緊急保護措置が講じられたものの、一部のユーザーにおいては登録情報が第三者の目に触れた可能性が否定できない状況となっています。
ECプラットフォームを標的にしたこの種の攻撃は、単一の企業努力だけでは完全に遮断しにくい構造的課題を抱えています。攻撃者はダークウェブ等で流通する数十万〜数百万件規模の漏洩アカウントリストを用い、自動化ボットによって数秒間に数千回のログイン試行を実施するためです。まんだらけ通販セキュリティチームは監視体制の強化とともに、疑わしい挙動を示したアカウントに対して個別通知と強制パスワードリセットを実施するなどの対応に追われました。
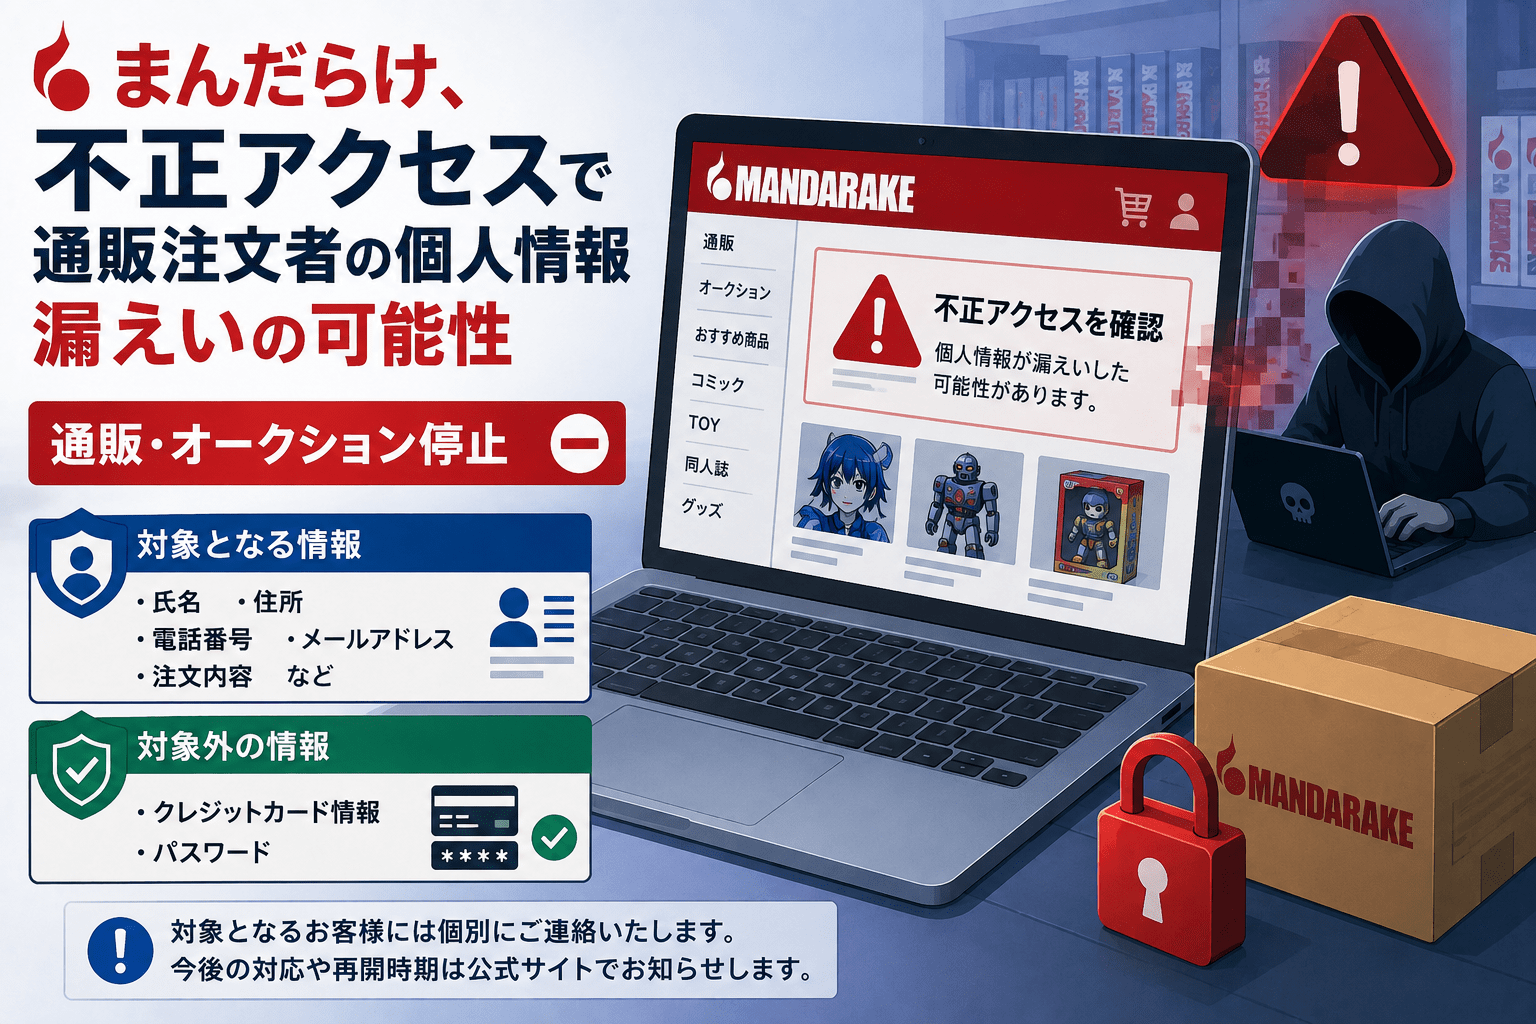
個人情報流出とクレジットカード被害の境界線|何が漏洩し何が無事なのか
ユーザーが最も懸念している「まんだらけ個人情報流出の範囲」と「クレジットカード情報の安全性」について、システムの保持構造から客観的に切り分ける必要があります。多くの現代的ECサイトと同様に、クレジットカード決済の処理は決済代行業者(PSP)に委託されており、ECサイト側のサーバーにカード番号やセキュリティコード(CVV)が平文で保存されるケースは極めて稀です。
しかし、会員ページへログインされた場合、登録されている氏名・配送先住所・電話番号・メールアドレス・過去の購入履歴などは画面上で閲覧可能な状態となります。これらの情報は、単体での金銭被害には直結しなくとも、フィッシング詐欺メールの標的や身元特定に悪用される二次被害リスクを孕んでいます。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| クレジットカード情報 | 下4桁・有効期限のみ表示(番号全桁は非保持) | PCIDSS準拠(決済代行非保持化) | カード番号そのものの直接流出リスクは極めて低い |
| 基本個人情報 | 氏名、配送先住所、電話番号、生年月日等 | アカウント閲覧による漏洩リスクあり | 不審なSMSやフィッシング攻撃への警戒が必要 |
| 保有ポイント・残高 | 登録アカウント内ポイントの不正消費懸念 | アカウント乗っ取り時の主たる標的 | 直近の利用履歴・残高推移の確認が推奨される |
| オークション入札枠 | 勝手な高額入札・落札による金銭トラブル | コレクター系特有の二次被害 | 身に覚えのない落札通知メールがないか要監視 |
上記のように、クレジットカード被害に関しては、加盟店側の非保持化措置により直接のカード番号流出は防がれている公算が高い一方、アカウント乗っ取りに伴う登録ポイントの不正消費や、勝手な注文確定といった実被害への警戒は怠れません。
【実態検証】利用者の生の声と現場目線で見えたリアル
SNSやネット掲示板(5ちゃんねる、知恵袋など)を検証すると、不正アクセス発覚直後から利用者の間でリアルタイムな反応と混乱が広がっていたことが分かります。「急に見知らぬ地域からログインされた通知が届いた」「ログインできなくなっており、パスワード再設定を求められた」といった具体的な報告が複数寄せられました。
特にコレクターコミュニティで目立ったのは、一点モノのプレミア商品を扱う特性ゆえの強い警戒感です。「長年貯めていたポイントが消えていないか」「オークションで勝手に高額入札されていないか不安になり、夜中にログインして確認した」といった投稿が目立ち、一般的な日用品通販サイト以上にユーザーの心理的動揺が大きかったことが窺えます。
一方で、「公式から注意喚起メールが届いたことで、放置していた古いパスワードを即座に見直す契機になった」という冷静な声もあり、セキュリティ意識の再確認を迫られたユーザーが多かった点も現場のリアルな特徴です。
一般に知られていない盲点とネットの誤解
ネット上の言説において散見される最大の誤解は、「まんだらけのサーバーそのものが完全にハッキングされ、全会員データが筒抜けになった」という極端な言説です。
実際には、現代の不正アクセス事件の約8割以上が他社から漏洩した認証情報の組み合わせを試す「パスワードリスト攻撃」に起因しています。つまり、自社システムに脆弱性が存在しなくても、ユーザー側が他のWebサービスと同じID(メールアドレス)とパスワードを使い回している場合、攻撃者によって正面玄関から正当な鍵を使って入室されてしまうという構造的罠が存在します。
「自分は怪しいサイトを利用していないから安全」という思い込みは危険です。過去数年間に国内外の別サービスで発生した小規模な情報漏洩であっても、そのデータが攻撃者間で共有・蓄積され、今回のまんだらけのような別プラットフォームへの不正ログイン攻撃に転用されているのがサイバー犯罪の冷徹な現実です。
【プロの結論】今すぐ実行すべきセキュリティ対策と判断基準
まんだらけを利用している全ユーザー、とりわけ過去に会員登録したまま長期間放置しているアカウントを持つ方は、直ちに以下の具体的な防御策を講じるべきです。
第一に、まんだらけパスワード変更を即座に実施すること。その際、英大文字・小文字・数字・記号を組み合わせた12文字以上の推測不可能な文字列を設定し、絶対に他サイトと同じパスワードを再利用しないことが鉄則です。ブラウザやOS標準のパスワード管理マネージャーを活用すれば、強固なランダム文字列の自動生成と安全な保管が容易に行えます。
第二に、アカウント内の「購入履歴」「お気に入りリスト」「保有ポイント履歴」に不審な変動がないかを詳細に点検してください。万が一、身に覚えのない注文や配送先住所の書き換えを発見した場合は、速やかにサポート窓口へ通報し、取引停止とアカウント保護を要請する必要があります。
【プロの結論】おすすめできる人・慎重になるべき人の判断基準
【今すぐ緊急対応が必要な人】
- 他社Webサービスと同じパスワードをまんだらけでも使い回している人
- 数年以上パスワードを変更しておらず、クレカ情報やポイントを保持している人
- 不審なログイン通知メールやパスワードリセット要求メールを受信した人
【現状維持で安全性が高い人】
- サービスごとに独立した固有の強力なパスワードを個別設定している人
- ログイン通知を常時監視し、不審なアクセスを即座に検知できる環境を整えている人

【まんだらけ不正アクセス】に関するよくある質問(FAQ)
Q1:登録していたクレジットカードが悪用されるリスクはありますか?
A1:ECサイトのカード決済はトークン化されており、サーバー上にカード番号全桁が保存されていないため、直接番号が抜き取られる可能性は極めて低いです。ただし、アカウントに侵入されて登録済みの決済手段で勝手に商品を注文されるリスクはあるため、利用明細と注文履歴の確認は必須です。
Q2:不正ログインされたかどうかを自分で確認する方法はありますか?
A2:マイページにログイン後、「登録情報(配送先住所など)が勝手に書き換わっていないか」「注文履歴やポイント履歴に見覚えのない処理がないか」を確認してください。また、登録メールアドレス宛に不審なログイン通知が届いていないかも重要な判断材料となります。
Q3:パスワード変更以外に一般ユーザーができる有効な対策は何ですか?
A3:使用していない古い通販サイトやWebサービスの退会整理(アカウント断捨離)、パスワード管理アプリの導入、そしてクレジットカードのWEB明細を月1回以上チェックする習慣づけが極めて有効な自衛策となります。
まとめ:通販・オークション利用者が備えるべき今後のセキュリティ標準
今回のまんだらけにおける不正アクセス事案は、特定のECサイトだけの問題にとどまらず、Webサービスを利用するすべてのユーザーにとって「パスワード使い回しの危険性」を再認識させる象徴的な出来事となりました。
どれほど企業側が強固なセキュリティ対策を敷いたとしても、使い回された認証情報による正規ログイン試行を100%防ぐことは構造上困難です。大切なコレクション資産や個人情報をサイバー犯罪から守るためにも、「パスワードの個別独立管理」と「定期的なアカウント棚卸し」を日常的な習慣として徹底していく姿勢が求められます。 (出典: まんだらけ不正アクセス(Yahoo!ニュース))
Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。